
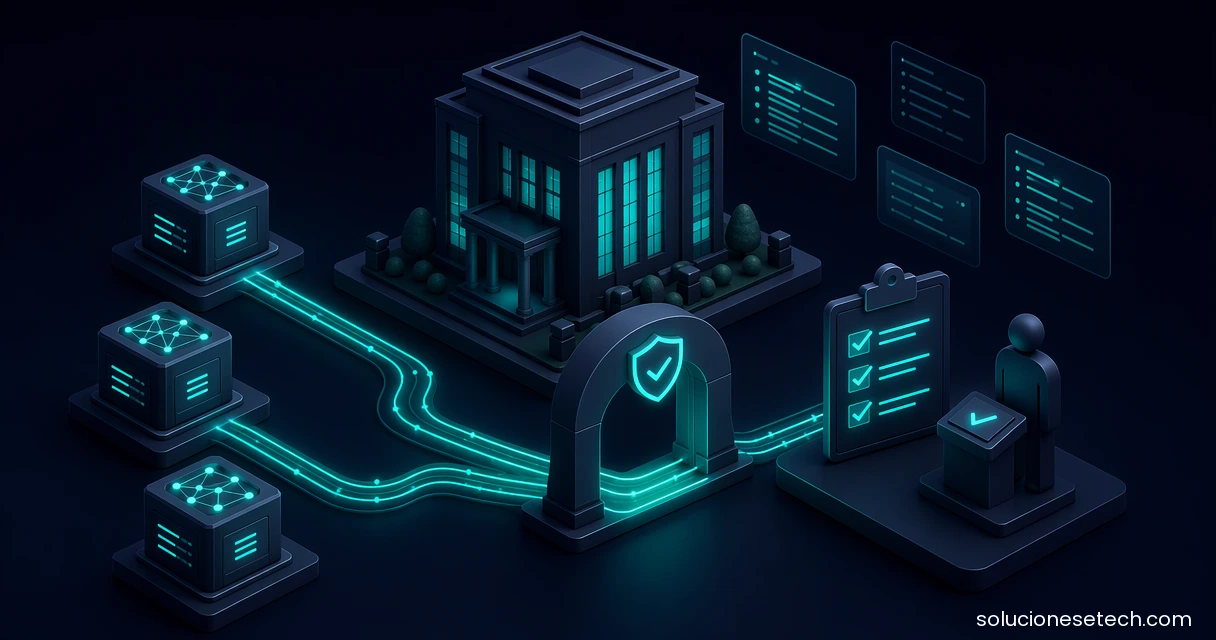
La gobernanza de IA en Panamá consiste en poder responder, con registros, qué herramientas de IA usa la empresa, a qué datos llegan, quién aprueba lo que hacen y qué evidencia queda. Según el Informe de Actividad Económica de Elementé (septiembre de 2026), el 39 % de 237 empresas panameñas no tiene responsables ni procesos definidos para la IA. Se empieza por el inventario de usos y un responsable por cada uno.
Controles, marcos y métricas se construyen encima de ese inventario, y la política escrita va al final. La urgencia la pone el auditor: cuando llegue la pregunta, la respuesta tiene que salir de un registro, y ese registro solo existe si se diseñó antes.
¿Por qué la gobernanza de IA en Panamá ya no puede esperar?
Porque la adopción va por delante del control. El mismo estudio de Elementé, reseñado por Panamá América (10 de septiembre de 2026), encontró que, además del 39 % sin responsables ni procesos, un 38 % gestiona la IA de forma aislada dentro de áreas específicas y solo un 11 % la tiene integrada en sus operaciones. Es un mercado que ya usa IA y que todavía no sabe demostrar cómo la supervisa.
El marco legal también se mueve. La Ley 81 de 2019 exige medidas de seguridad proporcionales al riesgo sobre datos personales, y eso incluye los que pasan por un modelo de IA. Para una empresa con operaciones o clientes en Europa, el Reglamento (UE) 2024/1689 sobre IA está en vigor desde el 1 de agosto de 2024, con obligaciones que entran por etapas. Aunque no le aplique directamente, sus clientes y proveedores europeos van a preguntar.
¿Qué exige el Proyecto de Ley 588 a las empresas?
El Proyecto de Ley 588, de gobernanza adaptativa de la inteligencia artificial, fue aprobado en tercer debate el 19 de agosto de 2026. Según la reseña de la firma Pacífica Legal, pide supervisión humana significativa: capacidad real de comprender, evaluar, intervenir y revertir decisiones asistidas por IA, con procesos documentados y registros verificables. Al cierre de este artículo no encontramos publicada su sanción, así que todavía no es ley.
Aun así, marca el tipo de evidencia que se va a pedir. Una firma al pie de una decisión automatizada no demuestra supervisión; un registro de quién revisó, con qué información y qué hizo, sí. Las empresas que diseñen hoy sus controles para dejar ese registro no tendrán que rehacerlos si el proyecto se sanciona.
¿Qué preguntas debe poder responder una empresa sobre su IA?
Un comité de riesgo o un auditor no pregunta qué modelo es mejor. Pregunta por control. Estas son las preguntas que conviene poder contestar hoy, y la evidencia que las responde:
| Pregunta del auditor | Evidencia que la responde | Señal de alerta |
|---|---|---|
| ¿Qué herramientas de IA usa la empresa? | Inventario de usos, con dueño y fecha | Herramientas que nadie aprobó y que aparecen en la factura de una tarjeta |
| ¿Qué datos llegan a cada modelo? | Clasificación de datos por uso | Datos personales o de clientes copiados a un chat público |
| ¿Quién aprueba lo que hace un agente? | Registro de aprobaciones con nombre y hora | Agentes que escriben, envían o publican sin confirmación humana |
| ¿Quién usó qué y cuánto? | Traza por llamada, por persona y por agente | Una sola clave compartida por todo un equipo |
| ¿Qué pasa si el proveedor cambia el modelo? | Controles fuera del modelo, en la capa de acceso | Reglas escritas para una marca concreta |
| ¿Cómo se revoca un acceso? | Procedimiento probado, con tiempo medido | Claves sin vencimiento en archivos de configuración |
Si una fila no tiene evidencia, ese es el hueco. La mayoría de las empresas encuentra dos o tres en la primera revisión.
¿Qué marco de referencia conviene usar?
No hace falta inventar uno. El NIST AI Risk Management Framework 1.0, publicado en enero de 2023, organiza el trabajo en cuatro funciones: gobernar, mapear, medir y gestionar. La norma ISO/IEC 42001:2023 define un sistema de gestión de IA que se puede certificar, con la misma lógica de mejora continua que ISO/IEC 27001.
Para una empresa que empieza, ninguno se adopta completo el primer mes. Se usan como lista de verificación: qué espera ver un auditor y en qué orden conviene construirlo. Si la empresa ya tiene un sistema de gestión de seguridad de la información, la gobernanza de IA se monta sobre los mismos procesos de riesgo, cambios y auditoría interna, en lugar de abrir un frente paralelo.
¿Qué controles funcionan sin importar el modelo?
Los modelos cambian de versión, de precio y de condiciones cada pocos meses. Un control atado a una marca hay que rehacerlo con cada cambio. Los controles que duran viven fuera del modelo:
- Identidad por persona y por agente. Cada llamada a un modelo debe poder atribuirse a alguien. En nuestras implementaciones usamos un gateway de modelos con una clave por persona y por agente, un presupuesto por clave y la traza de cada llamada.
- Datos sensibles fuera del modelo. Los datos personales o regulados se resuelven en el servidor, después de verificar quién pide. El modelo trabaja con referencias, no con el dato. Es la forma más directa de reducir el riesgo que pide medir la Ley 81.
- Aprobación humana para lo que tiene efecto hacia afuera. Enviar, publicar, pagar o cambiar un sistema en producción espera la confirmación de una persona, y esa confirmación queda escrita.
- Procedencia del contenido generado. El código o los documentos que produce la IA llevan marca de qué los generó y quién los revisó. Sin eso, una auditoría no puede separar lo humano de lo automático.
- Revocación probada. Saber cuánto tarda la empresa en cortar el acceso de un agente comprometido. Si nunca se probó, el número real es desconocido.
Profundizamos en el primer y el tercer punto en gobernanza de IA híbrida: los controles que sobreviven a un cambio de modelo, y en cómo conectar agentes sin abrir puertos en conexiones seguras para agentes de IA.
¿Cómo empezar un programa de gobernanza de IA en 30 días?
Un plan realista para una empresa regulada que ya usa IA, sin detener a nadie:
- Semana 1 — Inventario. Listar herramientas, modelos y agentes en uso, incluidos los que no pasaron por TI. Preguntar en cada área y revisar gastos de tarjeta y extensiones de navegador.
- Semana 2 — Clasificación y dueños. Para cada uso, qué datos toca y quién responde por él. Marcar los que tocan datos personales o de clientes.
- Semana 3 — Los tres huecos de mayor riesgo. Elegir los tres usos con más exposición y cerrarlos: quitar datos del prompt, separar claves, exigir aprobación humana.
- Semana 4 — Evidencia. Comprobar que cada control deja un registro que se pueda mostrar. Escribir la política al final, cuando describe lo que ya ocurre.
La política firmada describe la intención; el registro prueba que ocurrió. En una auditoría pesa el segundo.
¿Qué errores cometen las empresas al empezar?
Empezar por el documento. Una política de uso aceptable de IA sin inventario ni registros deja a la empresa en la misma posición que antes, con un papel más. El segundo error es gobernar por herramienta: aprobar una marca concreta y suponer que eso resuelve el uso de las demás. La gente sigue usando lo que le sirve; la gobernanza tiene que ver ese uso, no prohibirlo en el papel.
El tercero es dejar la IA fuera del gobierno de datos que la empresa ya tiene. Si un documento está clasificado como confidencial, esa clasificación debe seguir valiendo cuando alguien lo pega en un chat o cuando un agente lo lee. Para revisar cómo se cruzan la Ley 81 y los entornos con IA, consulte nuestro mapa de cumplimiento de la Ley 81.
Cómo lo resolvemos en Soluciones Etech Corp
En Soluciones Etech Corp, desde Panamá, implementamos gobernanza de IA para empresas reguladas en el sector financiero y otros sectores: qué modelo toca qué dato, quién aprueba y qué evidencia queda. Lo aplicamos primero en casa, en nuestra propia plataforma de IA híbrida, con modelos frontier para el juicio y modelos locales para el volumen. El detalle del servicio está en servicios de IA, y el primer paso es el diagnóstico de gobernanza de IA de 45 minutos, sin costo.