
El 15 de abril de 2026, el Proyecto de Ley 588 de Panamá —que establece la gobernanza adaptativa de la inteligencia artificial— fue aprobado en primer debate. Fue aprobado en segundo debate el 18 de agosto y en tercer debate el 19 de agosto. Al cierre de septiembre de 2026 esperaba la sanción del Ejecutivo. Todavía no es ley, pero su contenido ya define el estándar que las empresas reguladas panameñas necesitan anticipar: supervisión humana significativa, procesos documentados y registros verificables para las decisiones asistidas por IA.
La pregunta útil es qué controles sobreviven cuando una organización cambia de un modelo frontier a uno local, o viceversa, sin reescribir su gobernanza desde cero. Este artículo examina exactamente eso: qué se puede controlar de forma agnóstica a marca y cómo se ve en la práctica una arquitectura de IA híbrida con gobernanza integrada.
Qué pasó
El Proyecto de Ley 588 introduce el concepto de supervisión humana significativa. Según la reseña publicada por la firma Pacífica Legal, el texto pide capacidad real de comprender, evaluar, intervenir y revertir decisiones asistidas por IA, con procesos documentados y registros verificables. También pide información clara sobre las decisiones asistidas por IA. Firmar una decisión automatizada, por sí solo, no alcanza.
En paralelo, una encuesta a 237 empresas en Panamá, citada por Infobae el 22 de septiembre de 2026, reveló que el 39% no tiene responsables ni procesos claros para la IA, el 38% la supervisa de forma aislada por áreas y solo el 11% la tiene integrada y generando valor. Estas cifras no describen un mercado que rechaza la IA: describen un mercado que la adopta sin gobernanza.
La Ley 81 de 2019 ya exige medidas de seguridad proporcionales al riesgo sobre datos personales en Panamá. El Proyecto 588 añade una capa específica para decisiones automatizadas. La combinación de ambas normas —una vigente, otra en antesala— configura un entorno donde la gobernanza de IA no es opcional para empresas reguladas del sector financiero y otros.
La arquitectura que hace posible la gobernanza híbrida
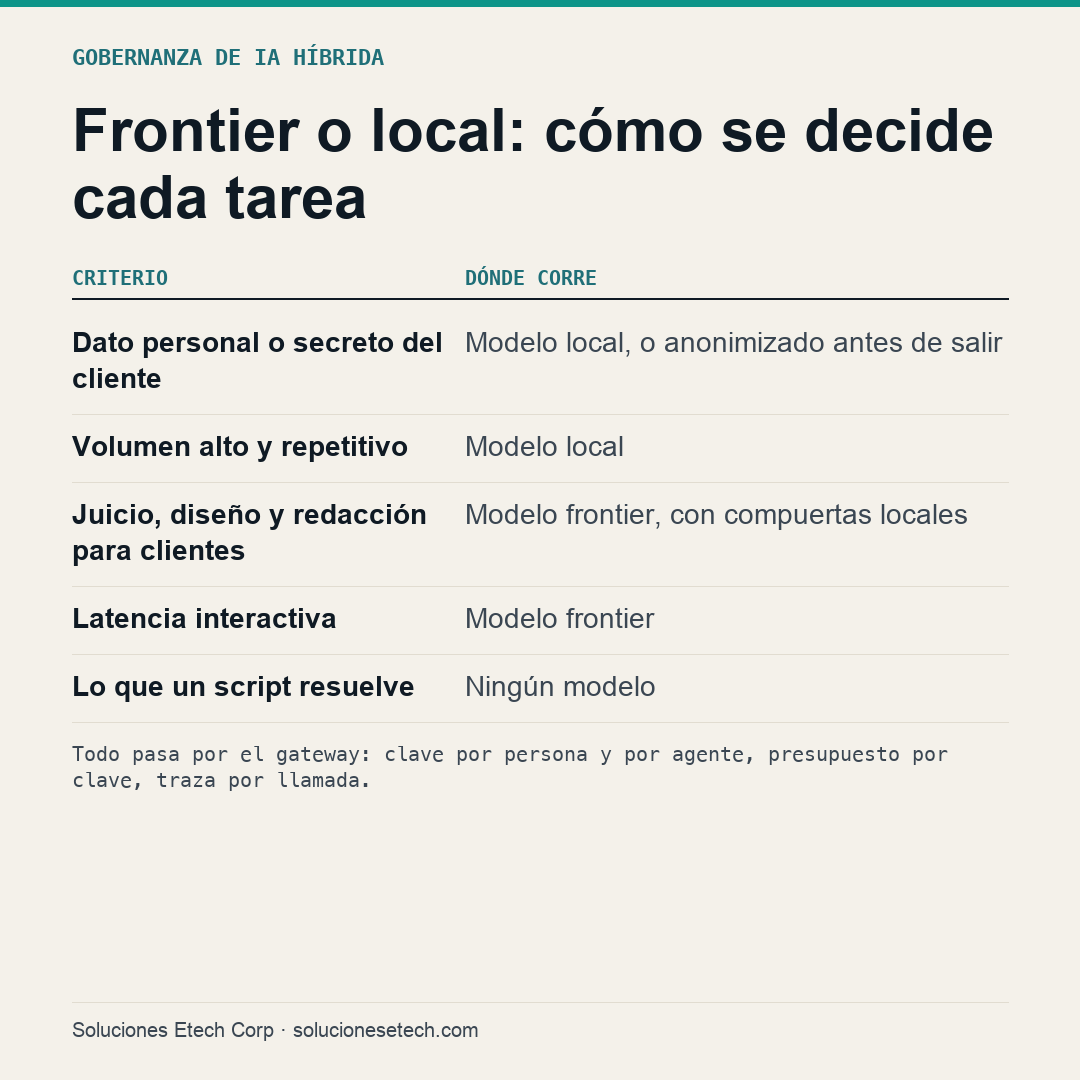
Soluciones Etech opera una plataforma de IA híbrida propia que ilustra cómo se puede gobernar el uso de modelos sin atarse a un proveedor. En esta plataforma, un modelo frontier diseña y especifica; un modelo local que corre en infraestructura propia escribe el código; dos modelos locales lo revisan; y una persona aprueba el cambio. Lo que tiene efecto fuera de la empresa —publicar, mergear a producción, enviar— espera siempre la aprobación de una persona.
Todo uso de modelos pasa por un gateway. Cada persona y cada agente tiene su propia clave. Cada clave tiene un tope de presupuesto. Cada llamada queda registrada con modelo, tokens y latencia. Esto significa que la gobernanza no depende de qué modelo esté al otro lado: el gateway aplica las mismas reglas de acceso, presupuesto y trazabilidad para un modelo frontier que para uno local.
Por qué los controles agnósticos a modelo son la única gobernanza que escala
Atar la gobernanza a un modelo específico es frágil. Los modelos frontier cambian de versión, de precio y de términos de servicio cada pocos meses. Los modelos locales se actualizan, se reentrenan o se reemplazan. Si cada cambio de modelo obliga a rediseñar los controles, la gobernanza se vuelve inmanejable muy rápido.
Una gobernanza agnóstica a modelo separa tres capas: quién puede usar qué, con qué datos y con qué supervisión. Esas tres preguntas se responden igual si el modelo corre en un centro de datos propio o en la nube de un tercero. Lo que cambia es la capa de infraestructura, no la capa de control.
La capa de identidad y presupuesto
El gateway de modelos resuelve la primera capa. Cada persona y cada agente tiene una clave distinta. Esto permite responder con precisión: quién hizo la llamada, a qué modelo, cuántos tokens consumió y con qué latencia. Sin esto, la organización depende del panel de facturación de cada proveedor, que no está diseñado para gobernanza sino para cobro.
El presupuesto por clave es el control más subestimado. Un equipo puede tener acceso a un modelo frontier para tareas de diseño y a un modelo local para volumen, con topes distintos. Si un agente automatizado consume más de lo previsto, el gateway corta el acceso sin intervención humana. Esto no es control de costos: es control de exposición operacional.
La capa de revisión automatizada con doble juez
En la plataforma de Etech, el código que escribe el modelo local es revisado por dos modelos locales distintos antes de llegar a una persona. Medición propia de agosto de 2026: exigir que dos jueces coincidan para bloquear un cambio bajó los falsos rechazos del 38% al 19% en su set de evaluación. Esto significa que la revisión automatizada no es binaria —un modelo revisa, una persona decide— sino que incorpora redundancia para reducir el ruido antes de que un humano tenga que intervenir.
La persona sigue aprobando cada cambio, pero llega con dos revisiones previas y con los desacuerdos entre jueces a la vista. Eso cambia la naturaleza de la supervisión humana: decide con información, no desde cero.
La capa de datos: resolver fuera del modelo
Un principio de arquitectura que aplica Soluciones Etech es que los datos sensibles se resuelven en el servidor, fuera del modelo. El modelo nunca ve el dato real; ve una referencia que el servidor resuelve después de verificar la identidad de quien hace la petición. Esto es relevante para la Ley 81 de 2019, que pide medidas de seguridad proporcionales al riesgo: si el modelo no tiene acceso al dato personal, el riesgo de exposición se reduce al perímetro del servidor, no al perímetro del proveedor del modelo.
Esta arquitectura permite usar un modelo frontier para tareas que requieren juicio sin exponer datos regulados al proveedor del modelo. La gobernanza no prohíbe usar modelos externos; exige que los datos sensibles no viajen a donde no se puede auditar su tratamiento.
Impacto para empresas en Panamá y LATAM
Si el Proyecto de Ley 588 se sanciona en su forma actual, pedirá supervisión humana significativa y registros verificables. Las empresas que hoy operan sin responsables claros para la IA —el 39% según la encuesta citada por Infobae— tendrán que construir esa capacidad desde cero. Las que ya tienen supervisión aislada por áreas —el 38%— necesitarán integrarla bajo una arquitectura común.
La buena noticia es que los controles descritos aquí no requieren una ley para implementarse. Un gateway de modelos, revisión automatizada con doble juez y resolución de datos fuera del modelo son decisiones de arquitectura que cualquier organización puede tomar hoy. Si el Proyecto 588 se sanciona, lo que hoy es buena práctica pasará a ser la evidencia que se espera ver.
Para empresas reguladas del sector financiero en Panamá, la combinación de Ley 81 y Proyecto 588 configura un estándar claro: protección de datos personales con medidas proporcionales al riesgo, más gobernanza documentada de decisiones automatizadas. No es una carga duplicada; es una superposición de capas que se resuelven con la misma arquitectura de control.
El Proyecto 588 pone el foco en las decisiones que afectan a personas, no en una tecnología concreta. Eso refuerza la necesidad de controles agnósticos a modelo: si la norma mira efectos y no marcas, la gobernanza tampoco debería depender de una marca.
Qué puede hacer su empresa hoy
-
Asigne responsables por decisión automatizada, no por modelo. Identifique qué procesos de su organización toman decisiones asistidas por IA y designe una persona responsable de comprender, evaluar y poder revertir cada tipo de decisión. Documente el proceso. Esto anticipa el requisito de supervisión humana significativa del Proyecto 588.
-
Implemente un gateway de modelos con identidad y presupuesto por clave. Cada persona y cada automatización debe tener su propia clave de acceso a modelos, con topes de consumo y registro de cada llamada. Esto le da trazabilidad independiente del proveedor y evita que un error de automatización consuma recursos sin control.
-
Separe los datos sensibles del perímetro del modelo. Resuelva datos personales o regulados en su servidor, no en el prompt que envía a un modelo externo. Si necesita usar un modelo frontier para tareas de juicio, hágalo con referencias que solo su infraestructura pueda resolver. Esto reduce el riesgo bajo la Ley 81 de 2019.
-
Incorpore revisión automatizada con redundancia antes de la aprobación humana. Use dos modelos revisores, con requisito de consenso para bloquear, antes de que el cambio llegue a una persona. Mida la tasa de falsos rechazos y ajuste el criterio. La persona sigue aprobando, pero con las observaciones de ambos revisores a la vista.
-
Exija que toda acción con efecto externo requiera aprobación humana. Publicar, enviar, mergear a producción: cualquier cosa que afecte a clientes, usuarios o sistemas en producción debe esperar la aprobación de una persona. Automatice todo lo anterior, pero no delegue el último paso. Esto es gobernanza, no burocracia.
Para una guía detallada sobre cómo la Ley 81 de 2019 aplica a entornos con IA, consulte nuestro mapa de cumplimiento de la Ley 81. Si quiere entender cómo una arquitectura de IA híbrida se integra con estos controles, visite servicios de IA.
Mi perspectiva
Empezar la gobernanza de IA eligiendo un modelo y construir los controles alrededor de él es una ruta frágil: el modelo cambia y los controles no sobreviven al cambio. La gobernanza tiene que ser más duradera que el modelo que gobierna.
Lo que me convence de la arquitectura híbrida con gateway no es la eficiencia —que la tiene— sino la trazabilidad. Cuando cada llamada a cualquier modelo queda registrada con identidad, tokens y latencia, la pregunta "¿qué pasó aquí?" se responde en segundos. Sin eso, la gobernanza es una declaración de intenciones.
El Proyecto de Ley 588 va a separar a las empresas que tienen registros verificables de las que no. Mi recomendación es construir esa capacidad ahora, con controles que funcionen igual para un modelo frontier que para uno local. La regulación no pregunta qué modelo usó: pregunta quién supervisó, con qué información y qué evidencia quedó.
Preguntas frecuentes
¿Qué es un modelo frontier y en qué se diferencia de un modelo local?
Un modelo frontier es un modelo de lenguaje de última generación, típicamente accedido como servicio en la nube, que ofrece el mejor rendimiento disponible en razonamiento y generación de texto. Un modelo local corre en infraestructura propia, con menor capacidad bruta pero con control total sobre los datos que procesa. La diferencia relevante para gobernanza no es la calidad, sino dónde residen los datos y quién tiene acceso a ellos durante la inferencia.
¿Qué pide el Proyecto de Ley 588 de Panamá sobre supervisión humana de la IA?
El proyecto, aprobado en tercer debate el 19 de agosto de 2026 y pendiente de sanción, pide supervisión humana significativa: capacidad real de comprender, evaluar, intervenir y revertir decisiones asistidas por IA, según la reseña de Pacífica Legal. También pide procesos documentados, registros verificables e información clara sobre las decisiones asistidas. Si se sanciona, será un requisito con evidencia trazable.
¿Cómo se controla el gasto cuando varios equipos usan distintos modelos de IA?
Con un gateway de modelos que asigna una clave por persona y por agente, cada una con un tope de presupuesto. Cada llamada queda registrada con modelo, tokens consumidos y latencia. Esto permite saber quién gastó qué, en qué modelo y con qué resultado, sin depender de la consola de facturación de un proveedor específico.
¿Su empresa ya usa IA? Hacemos un diagnóstico de gobernanza de IA de 45 minutos, sin costo, para empresas reguladas: qué modelo toca qué dato, dónde falta un control y qué evidencia pediría un auditor hoy. Agendar el diagnóstico